Dimanche, 2 Août 2026 gouvernance shadow ISO42001
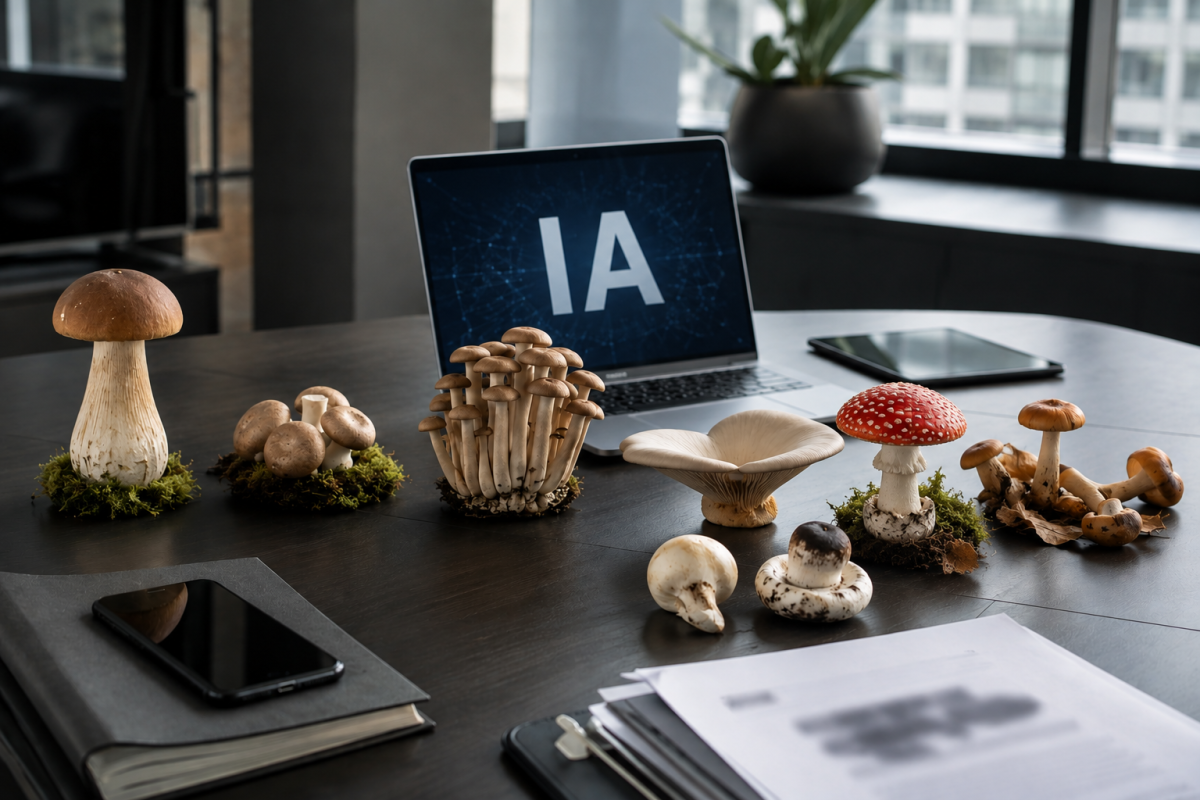
Le Shadow AI ressemble à une cueillette de champignons après une pluie d’automne. Les outils poussent partout, paraissent inoffensifs et promettent de gagner du temps. Pourtant, derrière une fonction familière peut se cacher une variété toxique pour les données de l’entreprise. En Suisse, le phénomène est loin d’être marginal. Le Work Trend Index 2024 de Microsoft et LinkedIn indiquait que 82 % des travailleurs du savoir suisses interrogés utilisaient l’IA au travail. Plus révélateur encore : 83 % apportaient leurs propres outils d’IA dans leur environnement professionnel. L’étude s’appuyait notamment sur un échantillon de 1 000 personnes en Suisse.Une étude de Deloitte Suisse, menée auprès de 1 002 personnes susceptibles d’utiliser l’IA générative dans leur activité professionnelle, relevait de son côté que 61 % y recouraient déjà au travail. Dans 26 % des cas, le supérieur direct n’était pas informé. Environ 60 % des utilisateurs passaient par un ordinateur ou un téléphone personnel, tandis que 61 % déclaraient que leur entreprise ne disposait d’aucune directive interne sur l’usage de l’IA.Le danger ne vient plus seulement de ChatGPT, Claude ou Copilot. L’intelligence artificielle s’intègre désormais à Canva, Adobe Acrobat, aux logiciels de visioconférence, aux outils de traduction, aux correcteurs, aux plateformes de développement et à une multitude d’applications métier. Certaines fonctions sont si discrètes que les collaborateurs ne les considèrent même pas comme des outils d’IA. Comment identifier ces « champignons numériques » ? Comment protéger les secrets commerciaux, industriels ou médicaux ? Et comment sélectionner des solutions qui permettent d’innover sans perdre le contrôle des informations sensibles ? La réponse commence par un audit du Shadow AI. Elle se poursuit par une gouvernance structurée, des outils maîtrisés, une formation adaptée et, pour les organisations qui souhaitent démontrer leur engagement, la mise en œuvre d’un système de management conforme à la norme ISO/IEC 42001.
Jeudi, 16 Juillet 2026 formation incendie réalité virtuelle
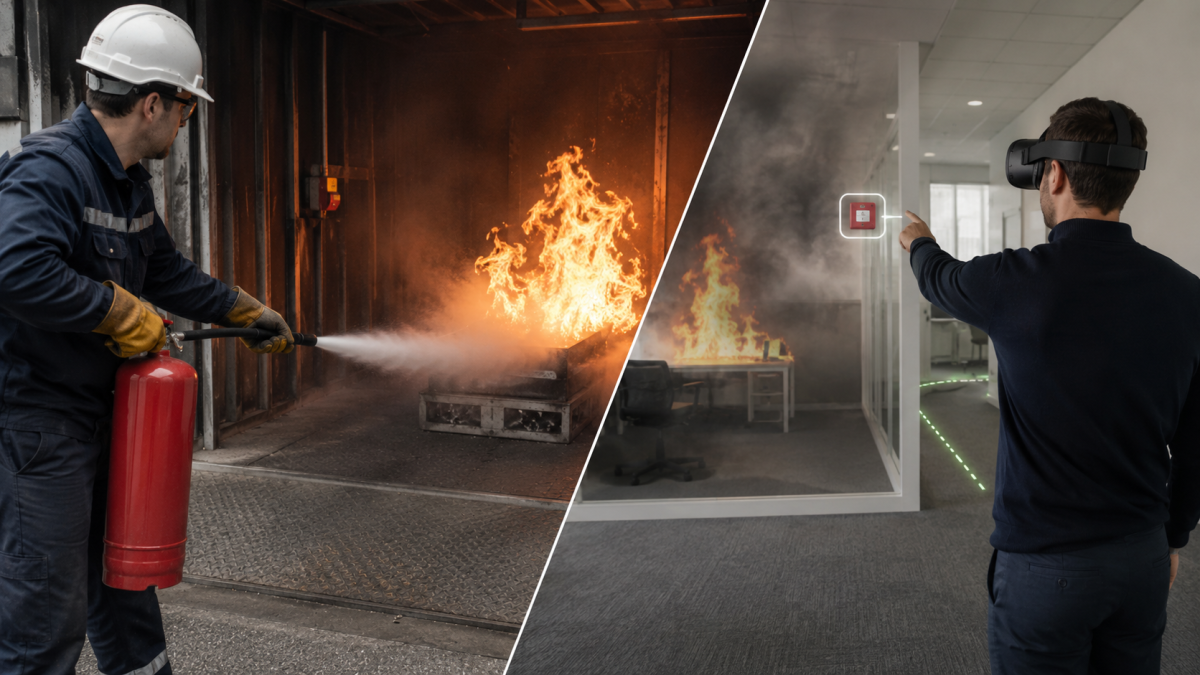
Choisir une formation incendie ne consiste plus seulement à réserver une séance de manipulation d’extincteurs. Les entreprises peuvent aujourd’hui opter pour un entraînement sur feu réel, organisé sur un site spécialisé ou grâce à un dispositif mobile, mais aussi pour une expérience immersive utilisant un casque de réalité virtuelle. Ces deux approches ne développent pas exactement les mêmes compétences. La manipulation d’un extincteur réel permet aux salariés de ressentir la chaleur, de découvrir le poids du matériel et de travailler une technique d’approche adaptée. La formation virtuelle permet, quant à elle, d’utiliser les locaux de l’entreprise et d’y superposer une couche numérique : départ de feu, fumée, boutons d’alarme, obstacles ou voies de fuite temporairement bloquées. Faut-il alors privilégier le réalisme d’un exercice sur feu réel ou la souplesse d’un simulateur incendie en réalité virtuelle ? En pratique, la solution la plus pertinente consiste souvent à alterner les deux méthodes, par exemple une année sur deux. Cette alternance permet d’entretenir les sensations et les gestes physiques, tout en développant la prise de décision, la connaissance des locaux et les réflexes d’évacuation.
Vendredi, 3 Juillet 2026 gouvernance jugement risque lpd
C’est pourtant ce que les décisions françaises du 21 mai 2026 rappellent avec force : le problème n’est pas ChatGPT en tant que tel. Le problème, c’est le déploiement d’outils d’intelligence artificielle en entreprise sans cadre, sans consultation suffisante et sans analyse sérieuse des impacts sur le travail. La question mérite donc d’être posée côté suisse : une entreprise pourrait-elle, en Suisse, se voir interdire l’usage de ChatGPT, Copilot, Gemini, Claude ou d’un assistant IA interne ? La réponse est oui, en théorie. Mais pas exactement pour les mêmes raisons qu’en France. En Suisse, le risque ne viendrait pas d’un simple copier-coller du droit français sur le CSE. Il viendrait plutôt de la protection des données, de la surveillance des collaborateurs, de la protection de la personnalité, de la santé au travail, de la sécurité opérationnelle et, plus largement, de l’absence de gouvernance IA. Autrement dit : ChatGPT ne sera probablement pas interdit parce qu’il s’appelle ChatGPT. Mais un mauvais déploiement IA peut, lui, être suspendu, contesté ou sanctionné.
Samedi, 27 Juin 2026
L’IA agentique pour la sécurité opérationnelle n’est plus un sujet de laboratoire : elle devient un levier concret pour anticiper les incidents, automatiser certaines décisions et renforcer la résilience des organisations. Imaginez des agents IA capables de surveiller vos processus critiques, de détecter une anomalie avant qu’elle ne devienne une crise, puis de proposer une action corrective en temps réel. Séduisant, non ? Mais cette puissance change aussi les règles du jeu. Car plus l’intelligence artificielle devient autonome, plus les questions de contrôle, de responsabilité, de traçabilité et de supervision humaine deviennent stratégiques. Une IA agentique mal encadrée peut accélérer les opérations… mais aussi amplifier les risques. C’est précisément là qu’une gouvernance IA exemplaire devient indispensable. Pour les entreprises qui veulent sécuriser leurs usages, structurer leur conformité et inspirer confiance à leurs clients, la norme ISO/IEC 42001 apporte un cadre de management de l’IA visant à établir, maintenir et améliorer un système dédié à l’usage responsable de l’intelligence artificielle. Dans cet article, voyons comment transformer l’IA agentique en avantage opérationnel maîtrisé — et certifiable.
Dimanche, 21 Juin 2026 gouvernance géopolitique continuité risques
Dans un monde où un sommet du #G7 peut faire bouger les lignes économiques, sécuritaires et technologiques en quelques heures, les entreprises ne peuvent plus se contenter d’observer la géopolitique depuis la salle du conseil. Tensions entre puissances, conflits régionaux, souveraineté numérique, menaces hybrides, instabilité des chaînes d’approvisionnement, sécurité des sites sensibles : chaque décision stratégique est désormais traversée par des risques mondiaux. En Suisse, le sujet est encore plus intéressant. Le pays bénéficie d’une image de stabilité, de neutralité et de sécurité. Mais les entreprises helvétiques, elles, ne vivent pas dans une bulle alpine. Une banque genevoise, un groupe pharmaceutique bâlois, une société de négoce à Zoug, une entreprise technologique zurichoise ou une organisation internationale basée à Genève peuvent être installés dans un environnement local stable tout en étant exposés à des tensions mondiales très instables. C’est dans ce contexte qu’émerge une fonction encore rare, mais appelée à devenir centrale : le directeur de l’intelligence géopolitique et de la sûreté stratégique, équivalent francophone du Chief Geopolitical Officer. Sa mission ? Transformer les signaux faibles en décisions concrètes. Anticiper les crises. Protéger les collaborateurs, les actifs physiques, les données, les sites sensibles et la continuité d’activité. Et, de plus en plus, s’appuyer sur l’intelligence artificielle pour détecter plus vite les menaces, modéliser des scénarios et éclairer la direction générale. Pour les entreprises suisses exposées à l’international, cette fonction n’est plus un luxe. C’est un levier de résilience, de protection et de performance.
Dimanche, 14 Juin 2026 gouvernance iso42001 IA
L’intelligence artificielle entre désormais dans les dispositifs de sécurité physique : caméras intelligentes, contrôle d’accès augmenté, analyse comportementale, détection d’anomalies, outils d’aide à la décision pour les équipes sûreté. Sur le papier, la promesse est séduisante : gagner du temps, mieux anticiper les incidents, réduire les angles morts et renforcer la prévention. Mais une question dérangeante se pose très vite : qui gouverne réellement ces systèmes une fois qu’ils sont déployés ? C’est là que la gouvernance avec la norme ISO 42001 devient un levier stratégique. Elle ne consiste pas à freiner l’innovation, mais à éviter le piège technologique : acheter une solution IA parce qu’elle impressionne, sans avoir clarifié les risques, les responsabilités, les critères de décision, la supervision humaine et les preuves de conformité attendues. Dans le domaine de la sécurité physique, une IA mal cadrée peut générer de faux positifs, orienter une mauvaise décision, créer une dépendance fournisseur ou exposer l’entreprise à des risques juridiques, éthiques et opérationnels. À l’inverse, une solution choisie avec une démarche ISO 42001 permet de structurer l’usage de l’IA, d’encadrer les prestataires et de sécuriser les décisions avant, pendant et après le déploiement. L’objectif de cet article est simple : aider les dirigeants, responsables sûreté et décideurs à choisir une solution IA fiable, utile et gouvernable, sans confondre performance technologique et maîtrise réelle du risque.